La visibilidad de los activos, la continuidad operativa y la capacidad de respuesta ante incidentes han centrado nuestra participación en CS4CA LATAM Brasil 2026. A través de una simulación inspirada en incidentes reales, nuestro CEO, Pedro Estévez Fernández, ha puesto de manifiesto cómo las decisiones adoptadas durante las primeras horas de un ciberataque pueden condicionar su impacto sobre las operaciones industriales.
Los días 27 y 28 de octubre, hemos participado en CS4CA LATAM Brasil 2026, celebrado en São Paulo, un encuentro internacional especializado en ciberseguridad industrial y protección de infraestructuras críticas.
La creciente digitalización de los procesos industriales y la convergencia entre tecnologías de la información (IT) y tecnologías operacionales (OT) están transformando las necesidades de seguridad de las organizaciones. Proteger las redes industriales ya no consiste únicamente en prevenir accesos no autorizados o detectar amenazas, sino también en garantizar la continuidad de los procesos y disponer de información fiable para actuar cuando se produce un incidente.
Nuestra presencia en Brasil nos ha permitido compartir conocimiento con profesionales del sector y aportar nuestra visión sobre uno de los grandes desafíos de la industria: cómo responder ante una amenaza sin comprometer la disponibilidad, la seguridad y la continuidad de las operaciones.
«No puedes proteger lo que no puedes ver»: la visibilidad como punto de partida
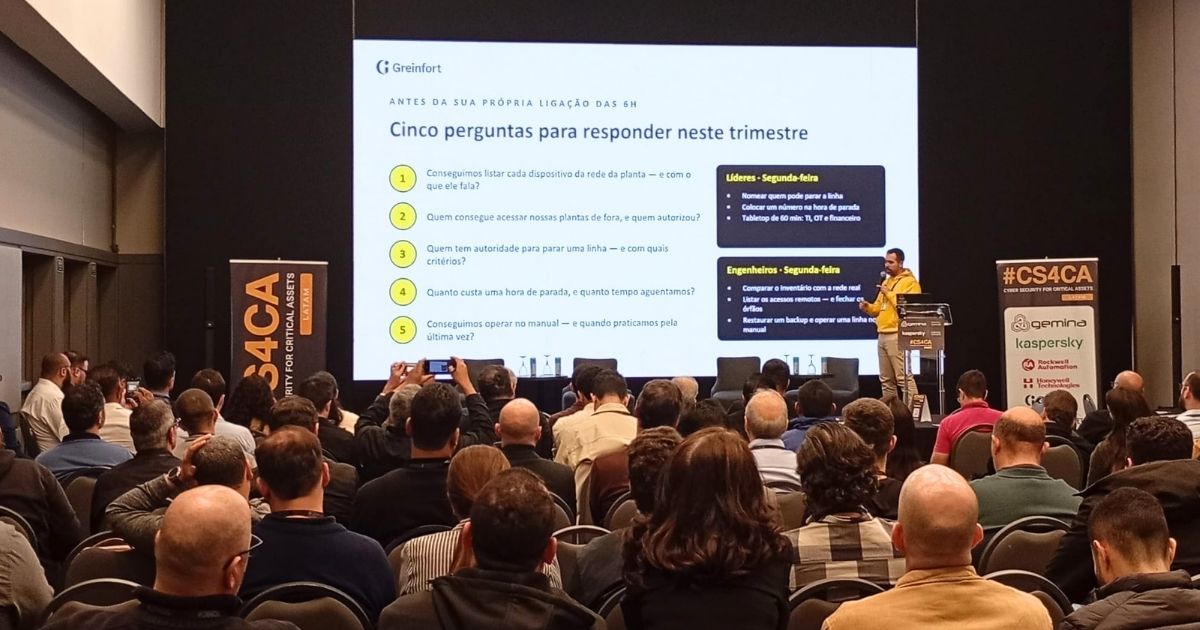
Uno de los momentos destacados de nuestra participación ha sido la ponencia de Pedro Estévez Fernández, CEO de Greinfort, titulada The 6 AM Call: Four Decisions That Decide How an OT Crisis Ends, and What to Do Before the Phone Rings.
A través de un ejercicio interactivo, Pedro situó a los asistentes ante una situación que podría producirse en cualquier organización industrial: una llamada a las seis de la mañana alertando de que los operadores de una planta han perdido el control de una línea de producción.
El escenario, protagonizado por MetalSul, una empresa ficticia con tres plantas en Brasil y México, planteaba cuatro decisiones críticas relacionadas con la visibilidad de los activos industriales, la continuidad operativa, el impacto económico de una interrupción y la respuesta ante una extorsión por ransomware.
La simulación incorporaba referencias a incidentes reales sufridos por compañías como Colonial Pipeline, Jaguar Land Rover, JBS y Norsk Hydro, mostrando cómo las decisiones adoptadas durante una crisis pueden tener consecuencias sobre la producción, la seguridad y la continuidad del negocio.
Uno de los mensajes centrales de la intervención fue «No puedes proteger lo que no puedes ver», una reflexión sobre la importancia de disponer de información actualizada acerca de los dispositivos conectados a las redes industriales, sus comunicaciones y sus vías de acceso remoto.
En los entornos OT conviven sistemas de control, PLC, interfaces HMI, estaciones de ingeniería y dispositivos de comunicaciones que, en muchos casos, presentan ciclos de vida prolongados y no siempre cuentan con inventarios actualizados.
Esta falta de visibilidad puede dificultar la detección de amenazas, la identificación de conexiones no autorizadas y la aplicación de medidas de contención.
En Greinfort, abordamos este desafío mediante tecnología especializada en el descubrimiento de activos, la monitorización pasiva del tráfico industrial y la detección de anomalías, proporcionando información sobre el comportamiento de las redes OT sin interferir en los procesos productivos.
Continuidad operativa y ciberseguridad: decisiones que no pueden improvisarse
Otro de los puntos clave de la intervención de nuestro CEO fue el conflicto entre detener una instalación para contener una amenaza o mantener parte de la producción mientras se evalúa el alcance del incidente.
La situación enfrenta prioridades que deben gestionarse de manera coordinada.
Por un lado, los responsables de ciberseguridad necesitan limitar la propagación de una posible intrusión. Por otro, los equipos de operaciones deben garantizar que cualquier intervención preserve la seguridad de las personas, la integridad de los equipos y la estabilidad de los procesos industriales.
«Decide quién detiene la línea antes de la crisis» fue otra de las ideas destacadas por Pedro.
El ataque contra Colonial Pipeline en mayo de 2021 constituye un ejemplo de las consecuencias que puede tener esta incertidumbre. Aunque el ransomware afectó inicialmente a sistemas corporativos, la compañía decidió suspender sus operaciones ante la imposibilidad de determinar con certeza el alcance de la amenaza.
La interrupción del oleoducto se prolongó durante varios días y generó problemas de suministro en Estados Unidos.
Este tipo de incidentes pone de manifiesto la necesidad de establecer previamente responsabilidades, criterios de aislamiento y procedimientos de respuesta adaptados a las particularidades de los entornos industriales.
Desde Greinfort, trabajamos para que los equipos de seguridad dispongan de la visibilidad y el contexto necesarios para identificar comportamientos anómalos, evaluar posibles amenazas y facilitar una respuesta adecuada a las condiciones operativas de cada instalación.
El impacto económico de un incidente industrial va más allá de los sistemas afectados
La dimensión económica de la ciberseguridad ocupó también un lugar destacado en la ponencia.
En la simulación presentada por Pedro, MetalSul acumulaba pérdidas de 315.000 dólares tras poco más de cinco horas de interrupción, considerando un coste estimado de 60.000 dólares por hora de producción detenida.
Aunque estas cifras son ilustrativas, reflejan un problema real: muchas organizaciones no disponen de una estimación precisa del impacto económico que tendría la paralización de sus procesos críticos.
Según el informe The True Cost of Downtime 2024, de Siemens, una hora de parada no planificada puede representar aproximadamente 2,3 millones de dólares en una gran planta de automoción. Esta estimación contempla interrupciones de distinta naturaleza, no exclusivamente incidentes de ciberseguridad.
Las consecuencias de un ataque pueden extenderse, además, a proveedores, clientes y cadenas de suministro.
El ciberataque sufrido por Jaguar Land Rover en septiembre de 2025, que obligó a detener la producción en sus principales instalaciones británicas durante varias semanas, evidenció este efecto.
El Cyber Monitoring Centre estimó en aproximadamente 1.900 millones de libras el impacto económico del incidente sobre el conjunto de la economía británica.
Estos casos refuerzan la necesidad de integrar la ciberseguridad en los análisis de impacto sobre el negocio, identificando los procesos críticos, sus dependencias tecnológicas y los tiempos máximos de interrupción asumibles.
La visibilidad sobre los activos industriales y sus comunicaciones constituye una base técnica fundamental para realizar estas evaluaciones y establecer prioridades de protección.
Brasil y España: desafíos compartidos en ciberseguridad industrial
Nuestra participación en CS4CA LATAM Brasil adquiere especial relevancia por el peso de la actividad industrial del país y por los desafíos que plantea la protección de sus infraestructuras críticas.
Sectores como la fabricación, la energía, la minería, la automoción y la industria agroalimentaria dependen cada vez más de sistemas de automatización y control conectados.
Según Kaspersky ICS CERT, durante el segundo trimestre de 2025 se detectaron y bloquearon amenazas en el 18 % de los equipos de sistemas de control industrial analizados en Brasil, lo que refleja la exposición de estos entornos a diferentes vectores de ataque.
En España, los datos publicados por INCIBE muestran también una creciente actividad en materia de ciberseguridad. Durante 2025, el organismo gestionó 122.223 incidentes, un 26 % más que el año anterior.
Aunque ambos indicadores utilizan metodologías distintas y no son directamente comparables, permiten contextualizar la importancia de reforzar la protección de los sistemas conectados. La evolución regulatoria también refleja esta prioridad.
Brasil aprobó en 2025 una nueva Estrategia Nacional de Ciberseguridad que contempla la protección de infraestructuras críticas y servicios esenciales. En Europa, la Directiva NIS2 ha reforzado las exigencias de gestión de riesgos y notificación de incidentes para numerosas entidades de sectores estratégicos, con implicaciones para el marco normativo español.
Más allá de las particularidades de cada mercado, ambos países comparten un desafío: mejorar la seguridad de entornos industriales que combinan sistemas heredados, nuevas tecnologías y una conectividad cada vez mayor.
Nuestra tecnología está orientada precisamente a proporcionar visibilidad y capacidades de detección y respuesta adaptadas a las condiciones de funcionamiento de las instalaciones industriales.
«Solo quienes están preparados pueden decir que no»: la resiliencia ante el ransomware
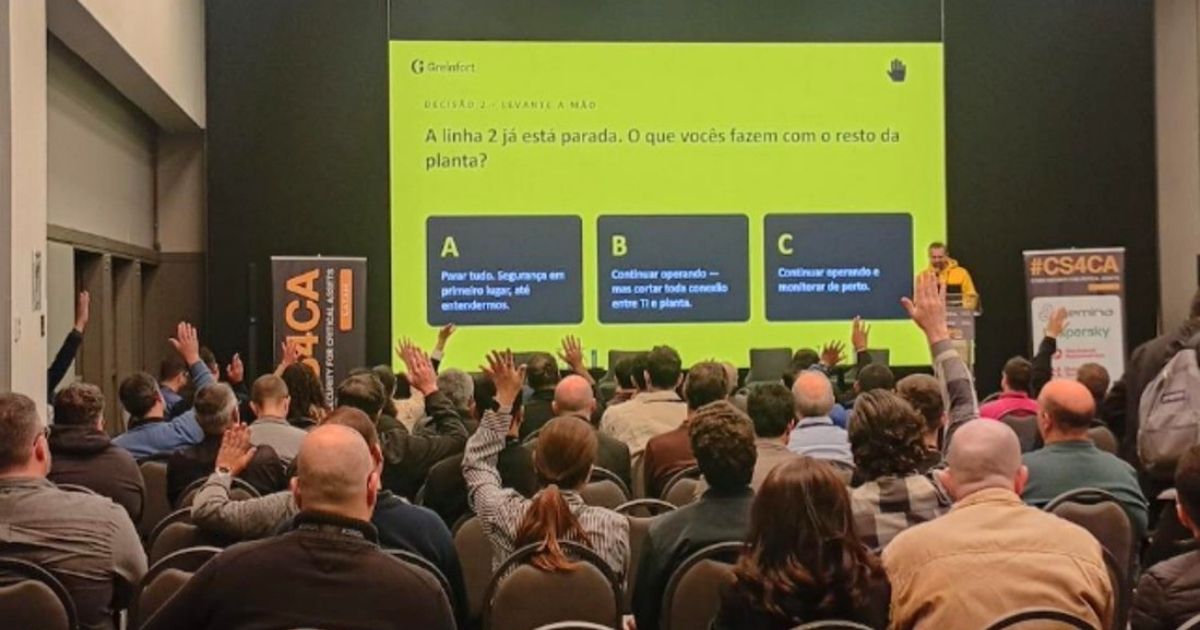
La última parte de la intervención de Pedro se centró en la respuesta ante una extorsión por ransomware.
La simulación planteaba una exigencia de dos millones de dólares para recuperar los sistemas comprometidos, situando a los responsables de la organización ante una decisión condicionada por su capacidad real de recuperación.
Para ilustrar las diferentes alternativas, nuestro CEO recuperó los casos de JBS y Norsk Hydro.
En 2021, la multinacional brasileña JBS confirmó el pago de 11 millones de dólares tras sufrir un ataque de ransomware que afectó a sus operaciones internacionales.
Por el contrario, Norsk Hydro decidió no pagar el rescate exigido durante el ataque sufrido en 2019 y afrontó la recuperación mediante el aislamiento de sistemas, la restauración de copias de seguridad y la operación manual de determinados procesos.
Las dos situaciones reflejan la importancia de disponer de procedimientos de respuesta, copias de seguridad verificadas y alternativas operativas antes de que se produzca una crisis.
«Solo quienes están preparados pueden decir que no» sintetiza el mensaje de Pedro sobre la necesidad de anticiparse a los incidentes.
La detección temprana de amenazas y la capacidad de respuesta contribuyen a reducir el impacto potencial de un ataque, pero deben complementarse con planes de continuidad, ejercicios de recuperación y una coordinación efectiva entre los equipos de seguridad, operaciones y dirección.
La preparación como elemento decisivo de la resiliencia industrial
Nuestra participación en CS4CA LATAM Brasil 2026 ha permitido poner el foco en una cuestión fundamental: la eficacia de la respuesta ante un incidente depende de las decisiones adoptadas antes de que este se produzca.
Conocer los activos presentes en las redes OT, identificar sus comunicaciones, detectar anomalías y establecer procedimientos claros de actuación son elementos esenciales para reducir la incertidumbre y mejorar la capacidad de respuesta de las organizaciones.
La intervención de nuestro CEO ha puesto de manifiesto que la resiliencia industrial no depende únicamente de evitar los ciberataques, sino también de limitar sus consecuencias y garantizar que las operaciones puedan recuperarse de forma segura.
En Greinfort, esta visión forma parte de nuestro enfoque de la ciberseguridad industrial: proporcionar a las organizaciones el conocimiento y las capacidades necesarias para proteger sus operaciones y tomar decisiones fundamentadas ante posibles amenazas.
Porque la diferencia entre un incidente contenido y una crisis de gran impacto puede estar en las decisiones que se tomaron mucho antes de que sonara la primera alarma.