GREINFORT – PLATAFORMA OT
Visibilidad y control de tu red industrial OT
Visibilidad OT. Monitorización. Detección de alertas y vulnerabilidades. Respuesta activa. Sin agentes. Sin interrupciones. Automático. En menos de un día.
Cómo protegemos tu operación
Cada módulo resuelve un problema real.
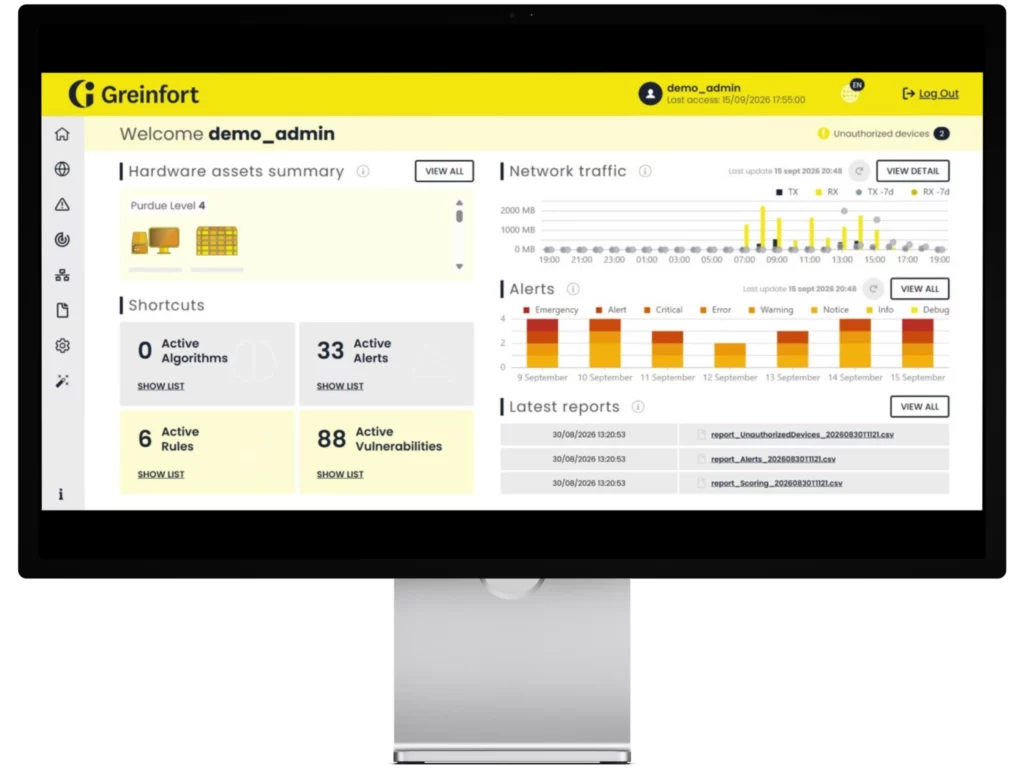
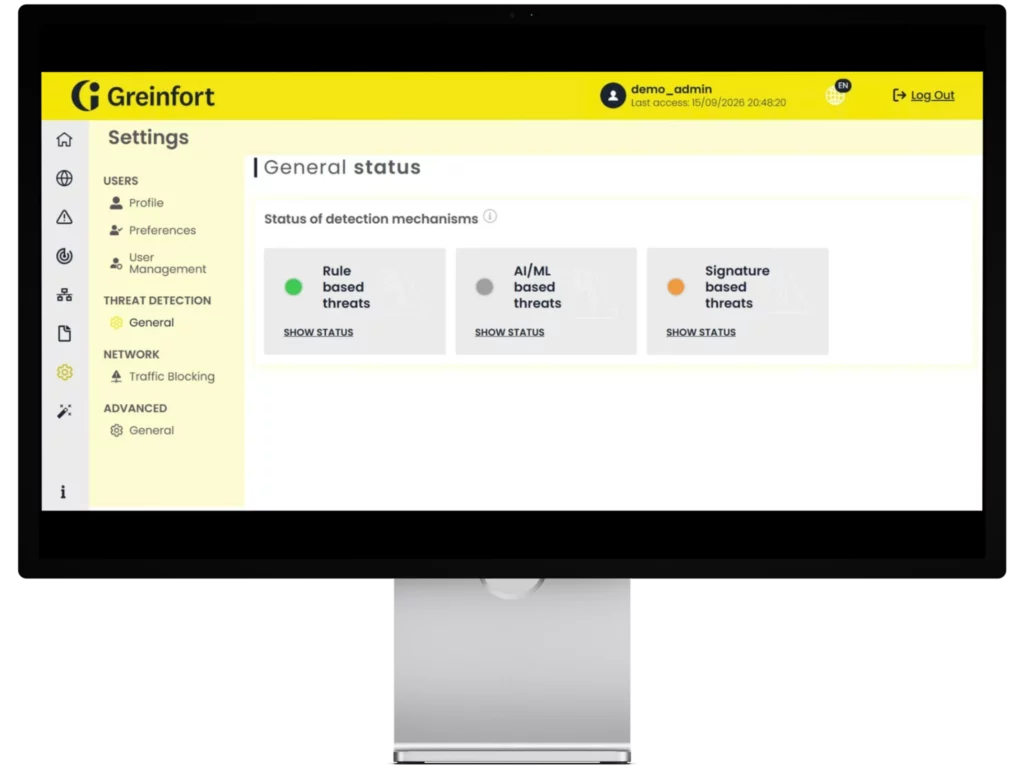
Panel de inicio
Un cuadro de mando dinámico que reúne la información principal para ofrecer una visión global y una supervisión continua del estado de seguridad de toda la planta industrial.
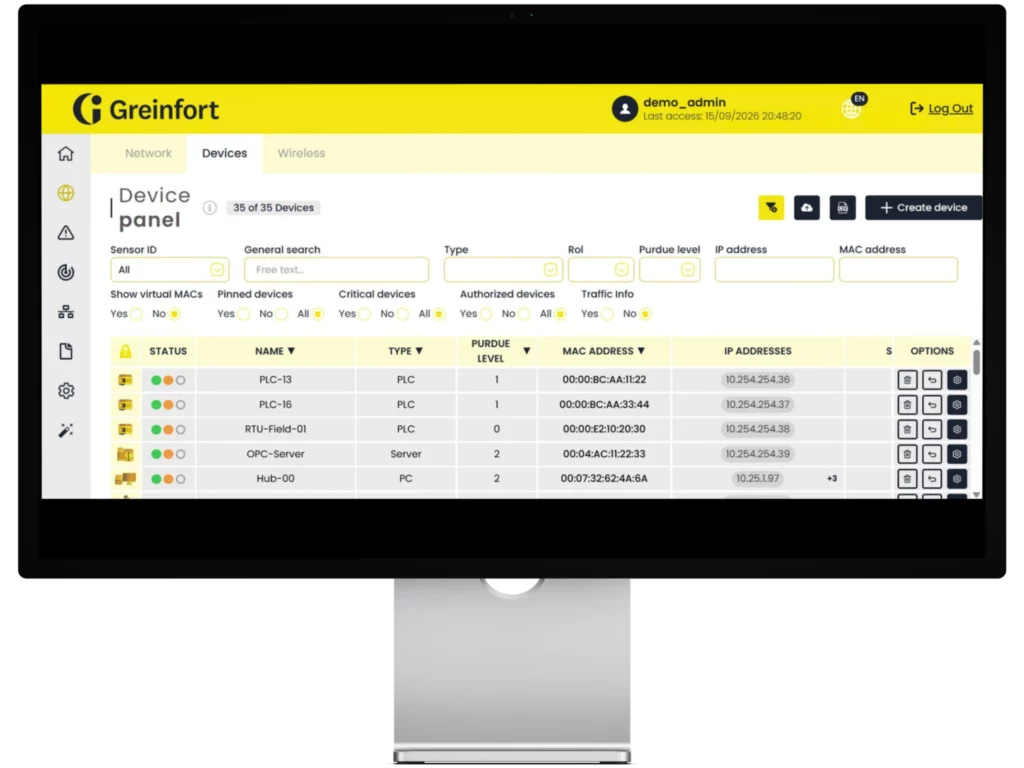
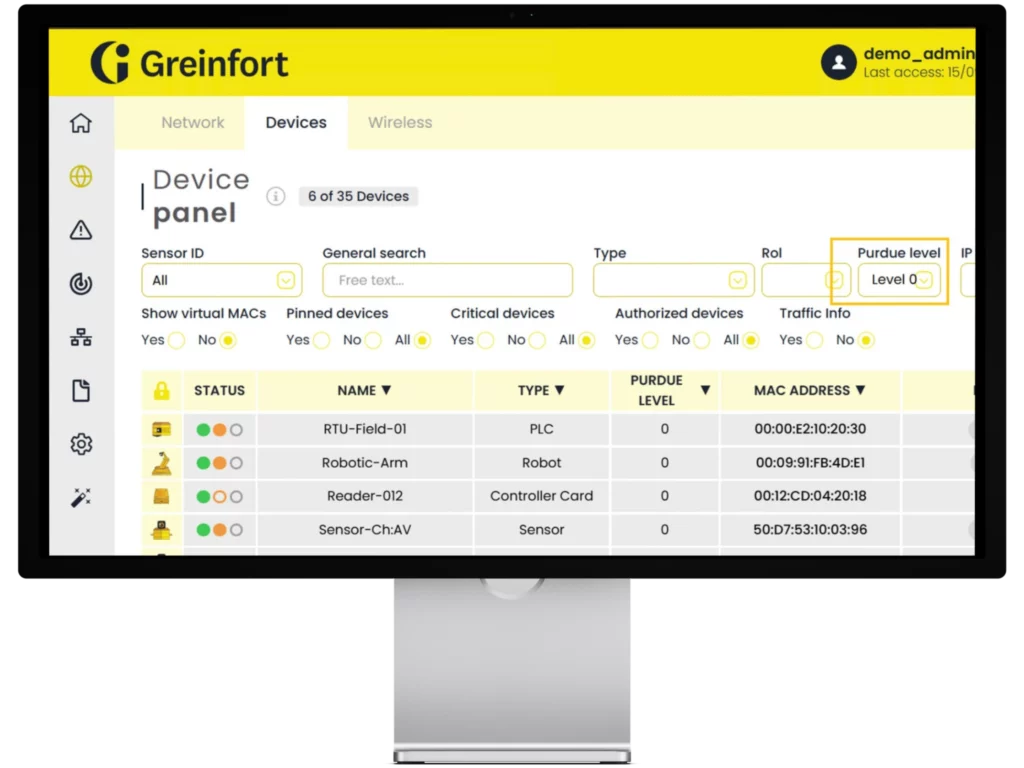
Inventario de activos de red
Descubrimiento automático de todos los activos conectados: IP, MAC, fabricante, tipo de dispositivo, firmware, sistema operativo, puertos abiertos, servicios y otros. Sin interrupciones.
- Detección automática y etiquetado
- Propiedades editables y campos personalizables
- Filtrable y exportable — listo para auditorías
- Enlazable con el mapa de red, gestor de alertas y vulnerabilidades
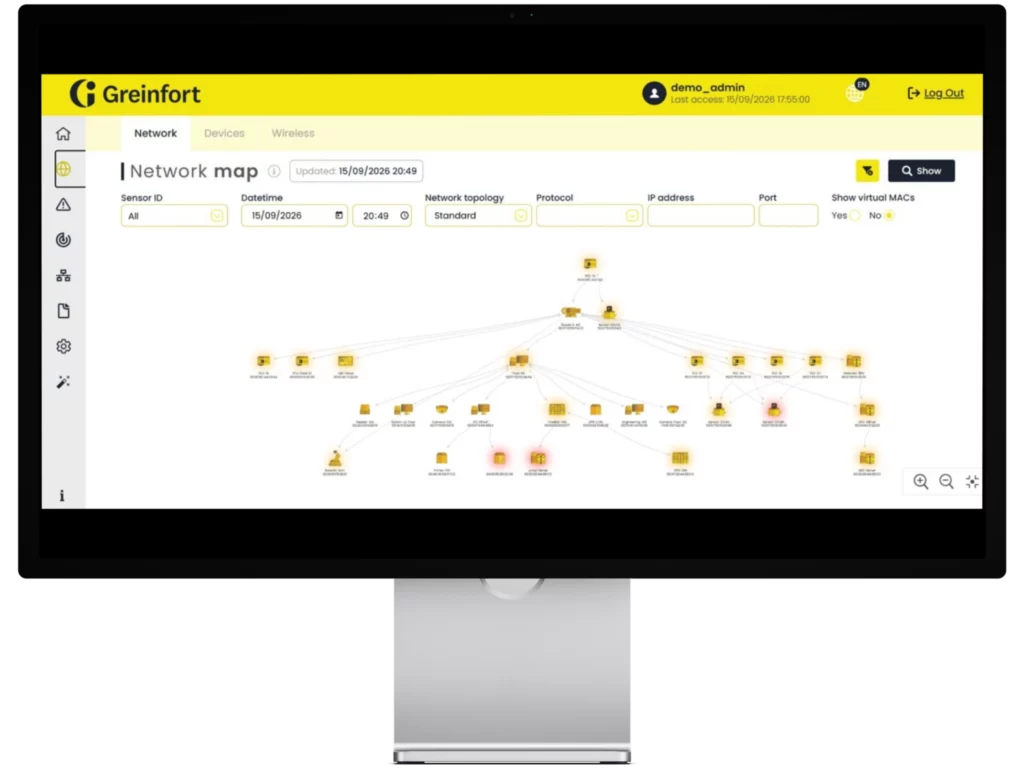
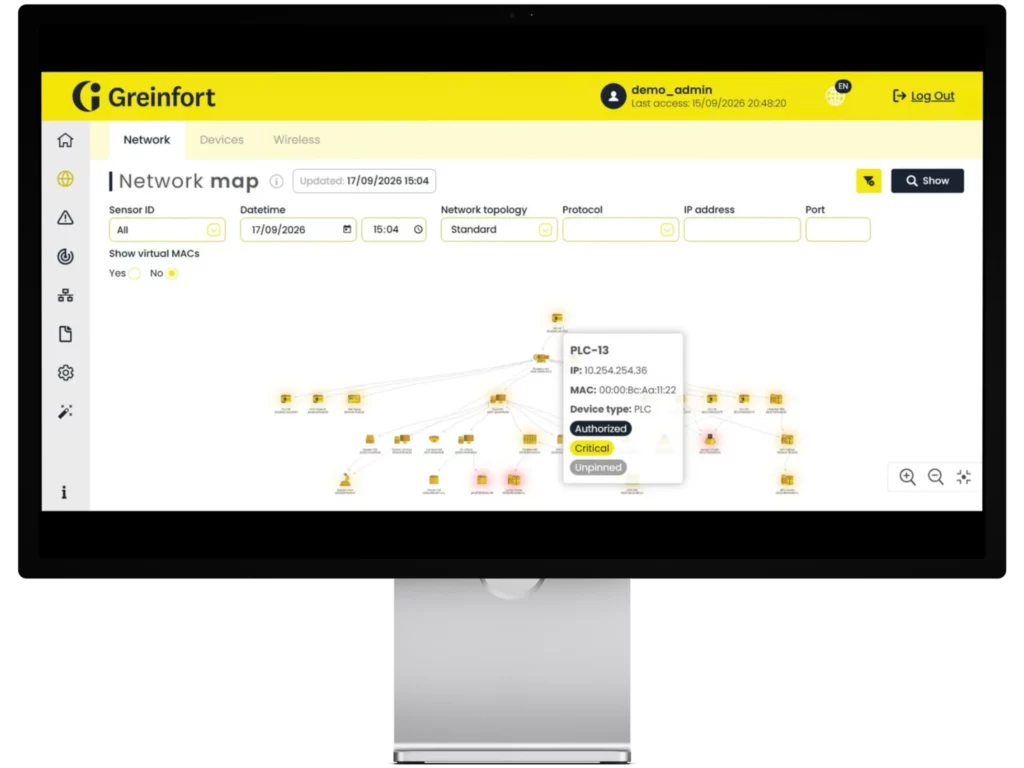
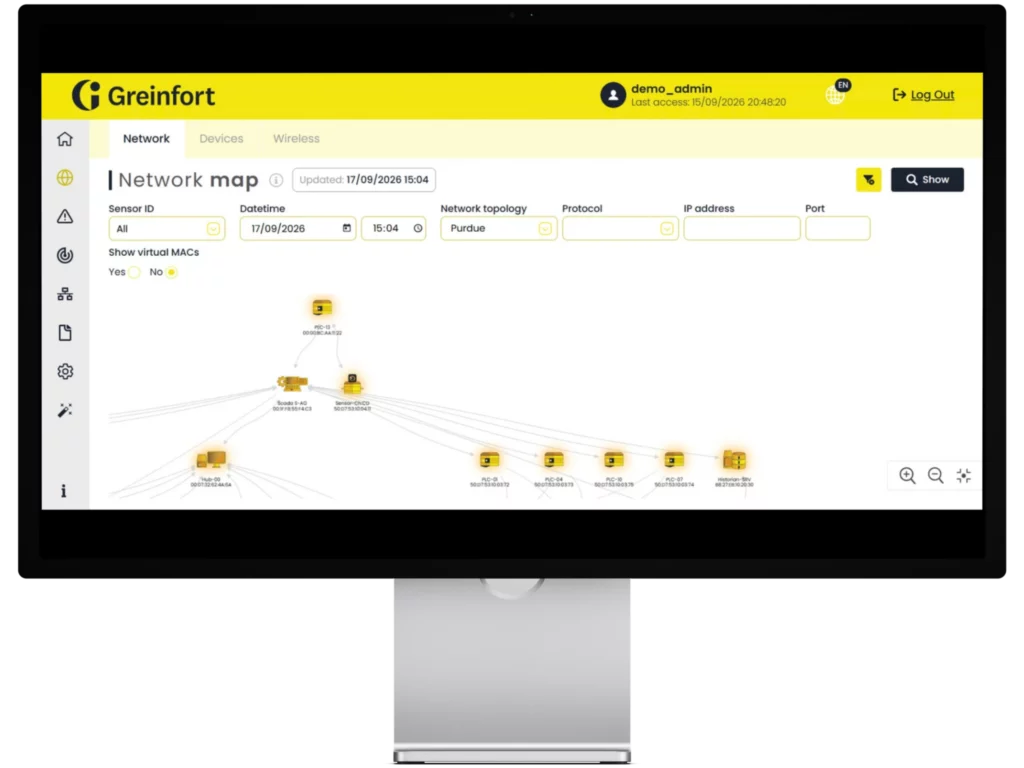
Mapa de red en tiempo real
Cálculo automático de la topología de red, actual o histórica. Visualización de todos los dispositivos, sus conexiones activas y los flujos de comunicación. Detección instantánea de nuevos dispositivos al conectarse.
- Visualización de conexiones entre dispositivos
- Exploración de información por activo (click-through)
- Topología navegable con filtros por protocolo, tipo de activo, subredes…
Mapa Purdue
Vista de conformidad normativa bajo el modelo ISA/IEC 62443. Clasifica los dispositivos por nivel Purdue automáticamente, muestra alertas por severidad y detecta dispositivos mal asignados o en niveles inesperados.
- Perspectiva de cumplimiento en OT/ICS
- Advertencias por severidad y detección de no conformidades según buenas prácticas
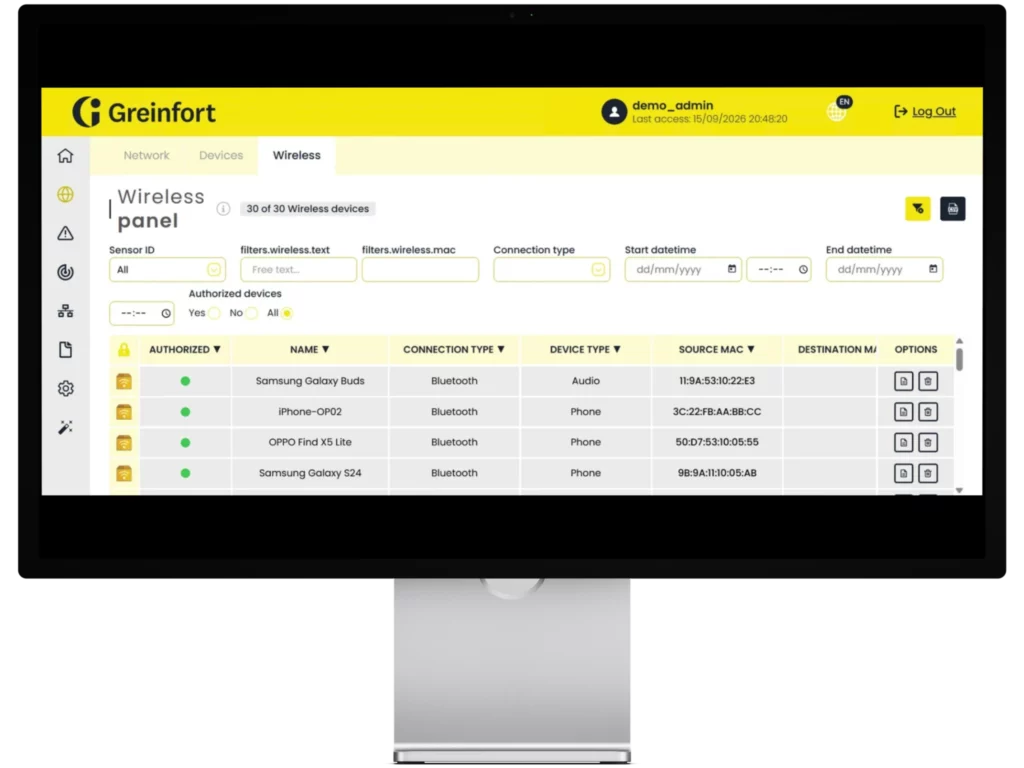
Air Watcher
Inventario de activos inalámbricos (WiFi y Bluetooth) en el entorno de los sensores de tráfico. Detecta dispositivos que los sistemas OT tradicionales no ven —y que pueden ser vectores de ataque, violaciones de políticas o incluso precursores de incidentes de safety.
- Lista de dispositivos inalámbricos en inmediaciones de las sondas
- Tipo de conexión
- IDs, MACs, nombres, actividad y fechas de primera/última detección
- Visibilidad de nuevos dispositivos inalámbricos o comportamiento anómalos
Smart View
Escáner activo opcional (desconectable a nivel de planta o dispositivos) que proporciona más exhaustividad al inventario.
- Detección de puertos abiertos y servicios activos en los activos OT
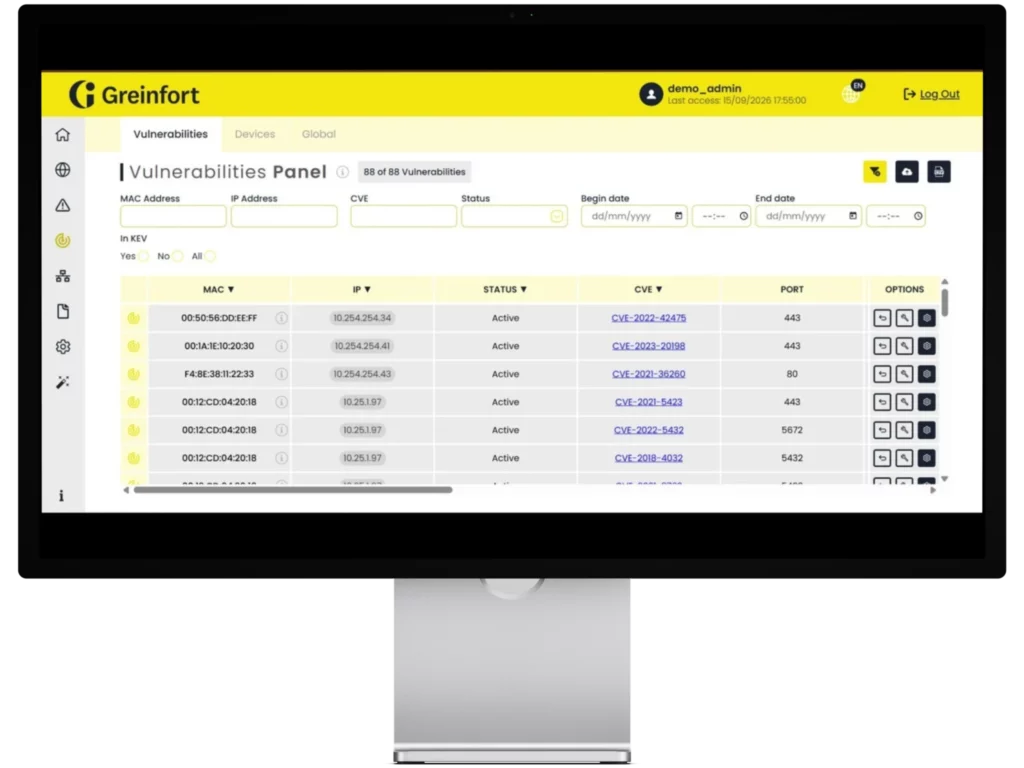
Gestión de vulnerabilidades
Identifica y prioriza vulnerabilidades en los activos OT basándose en la NVD (National Vulnerability Database) del NIST. Incluye CVE, CVSS, CWE y fechas de publicación.
- Vista por vulnerabilidades individuales, por nodo en plata y KPIs globales para seguimiento
- Integración con escáneres comerciales para aprovechar servicios ya contratados
- Priorización en base a CVE y realidad operativa: qué vulnerabilidades están explotando los ciberdelincuentes, y cuáles están involucradas en campañas de ransomware
Motor de reglas de negocio
Permite al equipo técnico configurar las estrategias de detección de anomalías: umbrales de detección, ajuste del IDS o el machine learning a las particularidades de una red.
- Activación y ajuste de cada técnica de detección
- Configuración de reglas de alerta de manera personalizada
- Entrenamiento del machine learning adaptado a la red específica del cliente
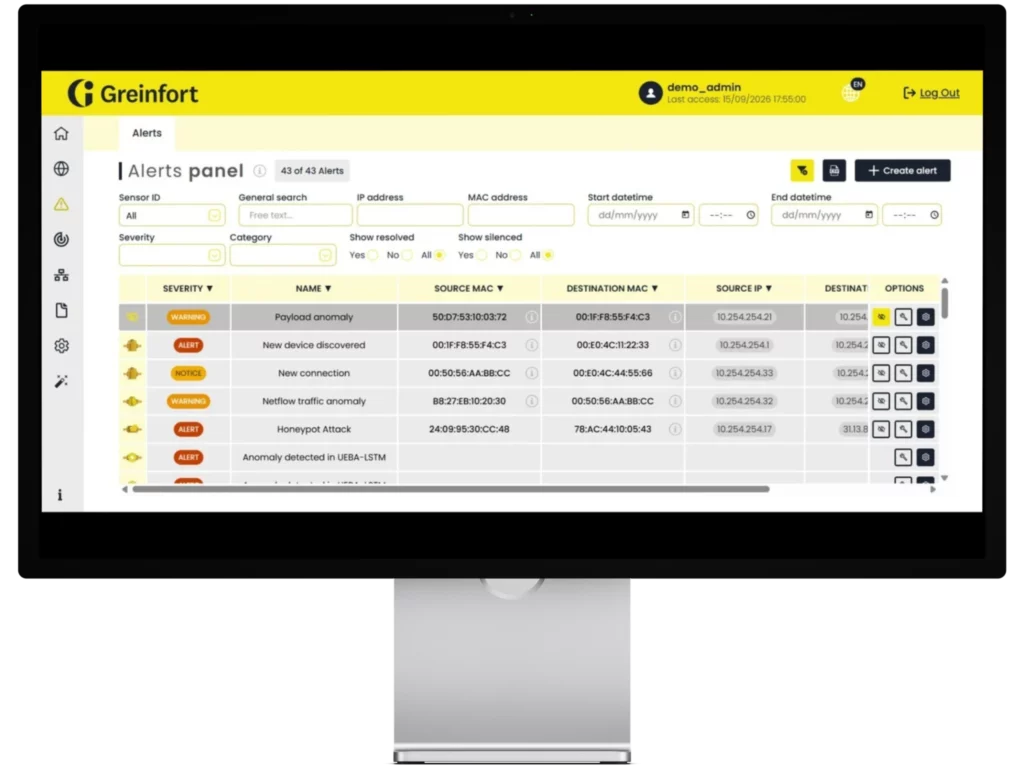
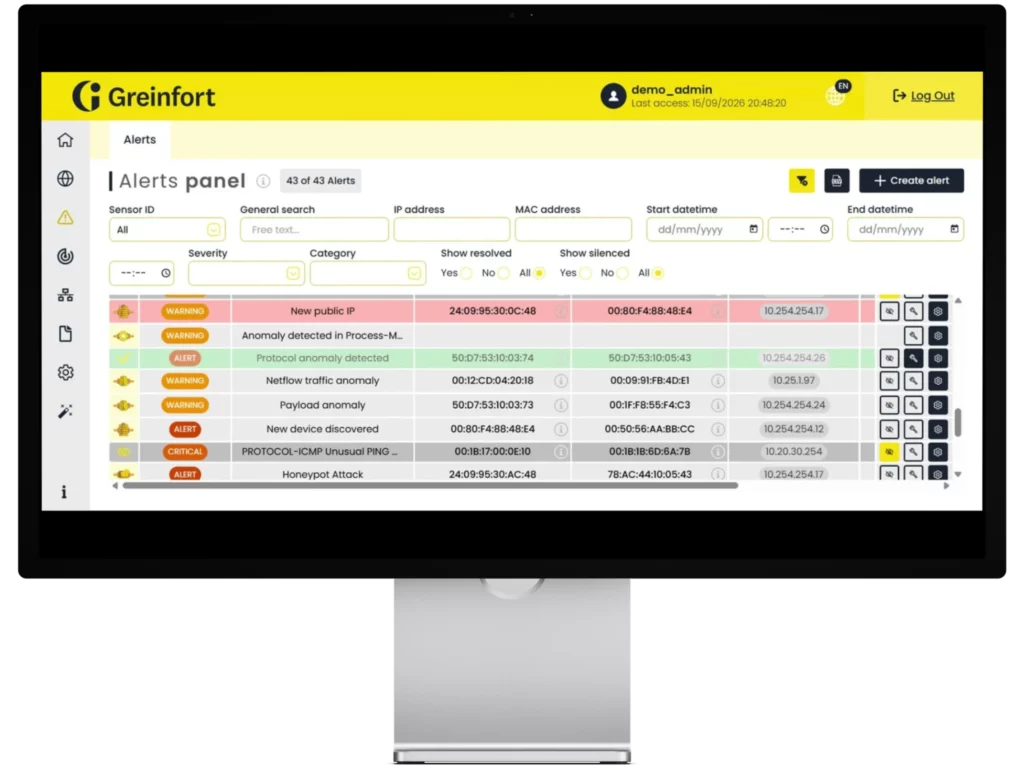
Gestor de alertas
Centro de control de incidentes de seguridad. Las alertas se generan mediante diferentes estrategias (ver S5) y se presentan con toda la información relevante para su análisis y respuesta.
- Lista de alertas activas con categorización por severidad
- Búsqueda avanzada, filtros, silenciar, resolver, añadir notas
- Historial completo de alertas
- Exportable — listo para SIEM y análisis forense
- Gestionable directamente en la interfaz web o mediante API
- Notificaciones proactivas por email configurables por severidad y tipología
Honeypot industrial
Sistema señuelo de baja interacción. Se introduce artificialmente en la red y actúa como canario en la mina: cualquier interacción con él indica la presencia de un atacante activo que está explorando la red.
- Hardware físico o virtualizado de baja interacción
- Detecta y registra el comportamiento del adversario (URLs invocadas, comandos ejecutados, variables leídas o modificadas…)
Respuesta activa
Bloqueo de conexiones maliciosas con el exterior mediante integración directa con el firewall perimetral del cliente. La política de bloqueo es configurable: informativo (solo notifica), manual (operador decide) o automático (con salvaguardas).
- Detección automática de inteligencia y reputación de IPs externas
- Tres modos: informativo · manual · automático
- Integraciones: Stormshield · Fortinet · Palo Alto · Checkpoint · OPNsense
- Importación y exportación de lista blanca de IPs
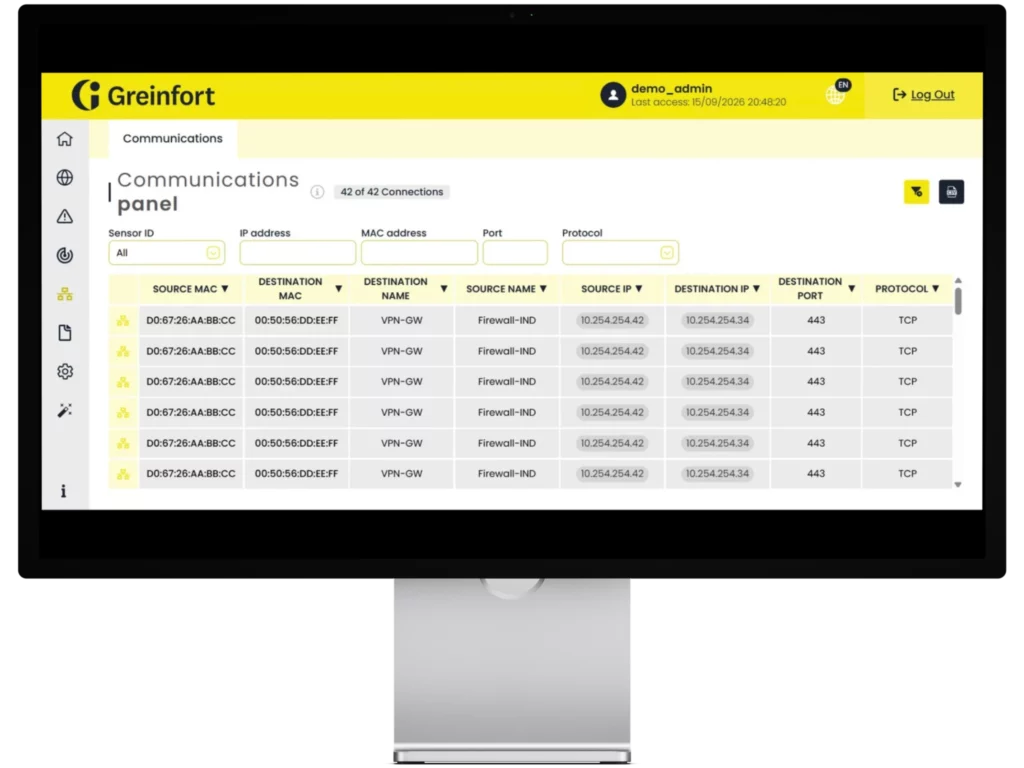
Trazabilidad del tráfico
Todo el tráfico de red queda registrado y agrupado por origen, destino, puerto y protocolo. Permite análisis forense post-incidente con detalle.
- Lista completa de comunicaciones con dispositivos implicados
- Filtrable y exportable en CSV
- Soporte a gestión de incidentes y peritaje
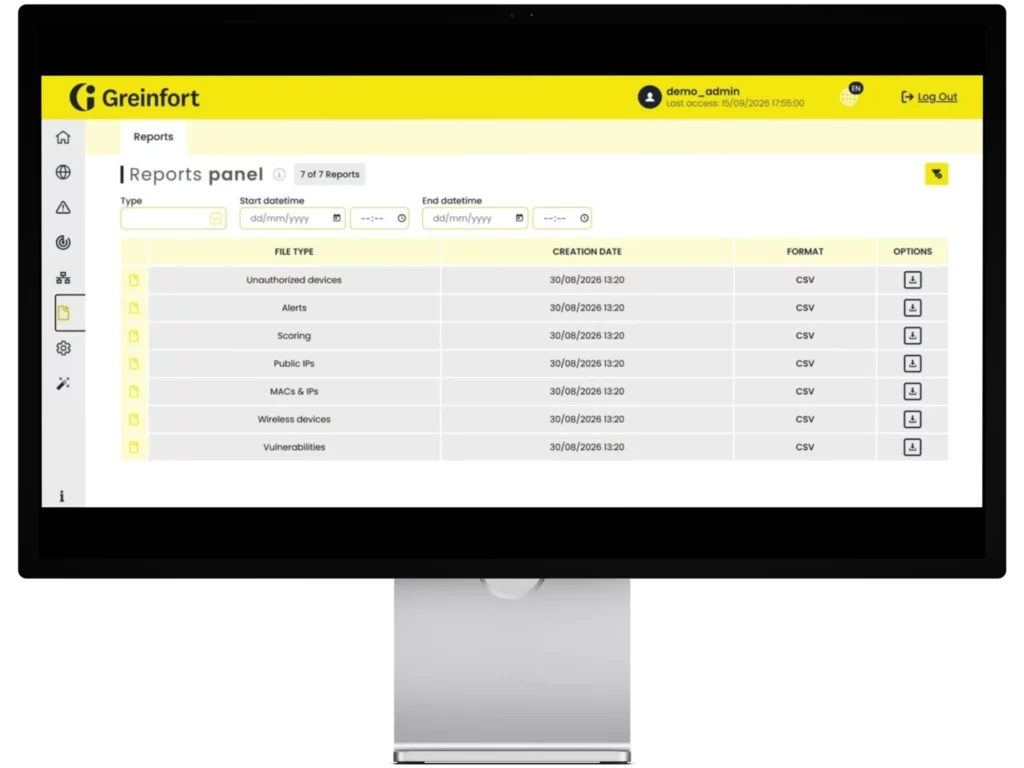
Reportes
Informes automáticos orientados a negocio, con KPIs de seguridad OT. Diseñados para ser consumibles sin conocimientos técnicos.
- Últimas alertas detectadas
- Dispositivos no autorizados
- Activos inalámbricos detectados
- IPs públicas contactadas
- Asociaciones MAC-IP
- Scoring de dispositivos de riesgo
- Vulnerabilidades presentes en la red
Los 5 motores de detección
Cinco estrategias de detección. Ningún atacante puede evadir todas.
Reglas estáticas
Actividades sospechosas predefinidas: nuevos dispositivos, nuevas conexiones, cambios de configuración, escaneos de red, suplantaciones de identidad (ataques MiTM)…
IDS con firmas premium
Ataques conocidos basados en base de datos de firmas actualizada automáticamente (inteligencia de amenazas Cisco Talos).
Machine Learning
Aprende los patrones de comportamiento usuales. Detecta desviaciones nunca vistas antes, en tiempo real (zero day).
Process Mining + UEBA
Analiza los flujos de trabajo industriales. Detecta anomalías en el proceso productivo que pueden indicar manipulación o sabotaje.
Honeypot industrial
Protocolos OT soportados
Compatible con los protocolos industriales clásicos y modernos:
EtherNet/IP
Modbus
BACnet
S7comm
PROFINET
IEC 60870-5-104
DNP3
GE SRTP
Emerson ROC+
Omron FINS
HART-IP
Mitsubishi CC-Link
IEC-61850 GOOSE
IEC-61850 SV
IEEE 37.118
ANSI C12.22
Niagara Fox
LLDP
EtherCAT
OPC-UA
Emerson BSAP
y más…
Así como otros protocolos tradicionales:
DNS
mDNS
LLMNR
DHCP
SNMP
HTTP
HTTPS
SSH
FTP
TLS
NetBIOS
SMB
…
Tres formas de desplegar Greinfort, una para cada situación.
On-premise centralizado
Una subred OT, empresa pequeña, máxima privacidad: el tráfico no sale de la infraestructura.
On-premise distribuido
Varias subredes o sedes, todo en local. Gestión centralizada desde una única interfaz.
Cloud
Sondas ligeras en cliente, lógica en la nube segura de Greinfort. Mejor opción para escalabilidad y gestión multisede.
Hardware: sondas físicas (aportadas por Greinfort o por el cliente) o máquinas virtuales. On-prem requiere mínimo CPU i5 + 32GB RAM. Los datos siempre viajan cifrados.
Simple, accesible y 100% europeo. Sin venderte lo que no necesitas.
Greinfort nace con una visión clara: hacer que la protección de entornos OT esté al alcance de cualquier empresa industrial. Una propuesta accesible, eficiente y fácil de adoptar, que llega al cliente a través de una red de partners especializados, garantizando cercanía, conocimiento del entorno y un acompañamiento continuo.
Diseñado para aportar valor desde el primer minuto, sin fricción ni complejidad innecesaria. Una solución ágil, intuitiva y fácil de adoptar, pensada para integrarse de forma natural en el día a día y ofrecer resultados reales sin exigir grandes recursos ni estructuras.
Alternativas enterprise
Tiempo de despliegue
< 1 día
Semanas
Impacto en producción
Ninguno
Posible
Perfil de operador requerido
Operador OT
Experto en seguridad
Precio
Accesible PYME
Enterprise
Soberanía tecnológica (UE)
✓ 100% Galicia, España
✕ EEUU / ISR / RUS
Honeypot industrial
✓ Hardware físico / VM
Raro en el mercado
Air Watcher (WiFi/BT)
✓ WiFi + Bluetooth
Solo red OT
CUÉNTANOS SOBRE TU ENTORNO
Completa los datos y nuestro equipo adaptará la demo a tu sector, infraestructura y necesidades.